Ferramentas de texto e do dia a dia · Kit de ferramentas de QR e código de barras
Phishing de código QR (quishing): o que um código pode ocultar e como verificar
· Por que é importante
Publicado por ToolAcre · Revisão editorial
código QR segurança validação
Explica como funcionam os golpes de adesivos sobre o código e pagamentos falsos, o que um código QR pode ou não ocultar e como ler um destino antes de abri-lo - útil para scanners e editores.
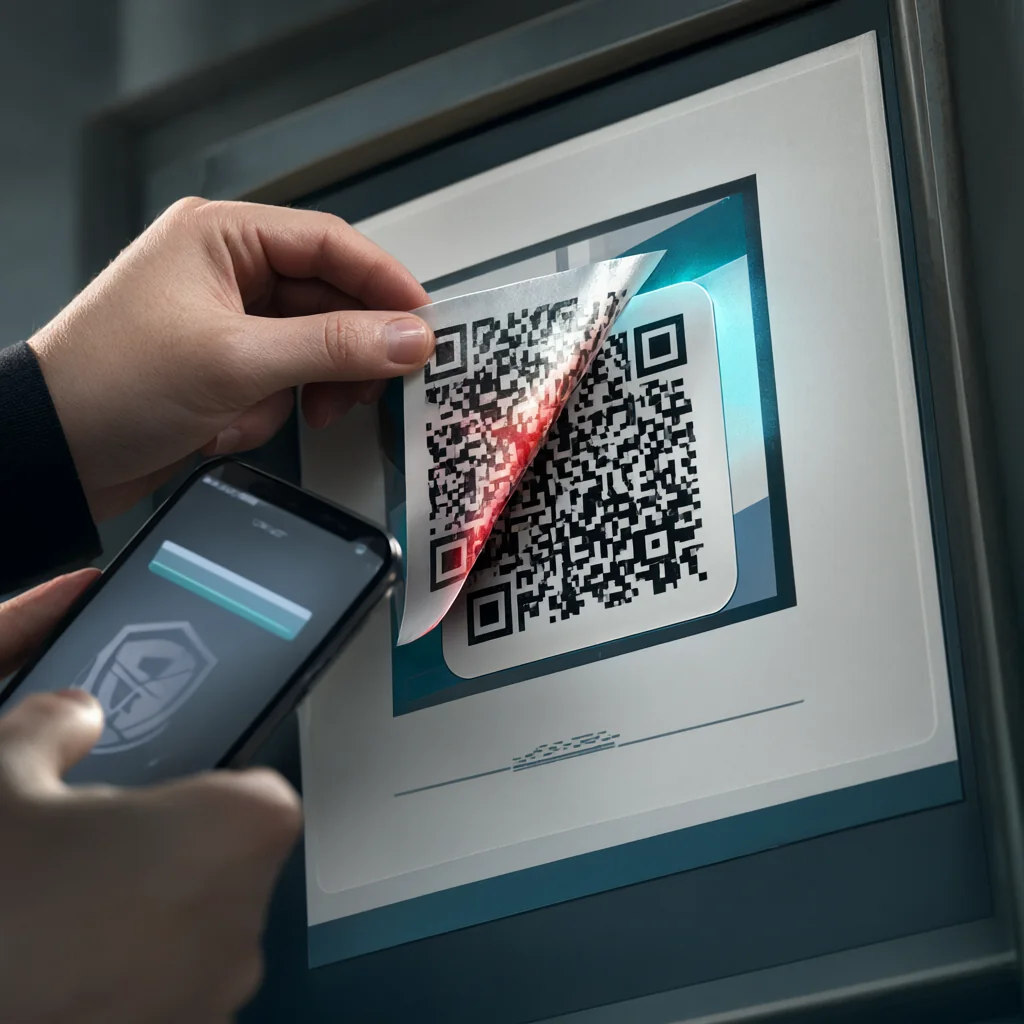
O adesivo do parquímetro – como funciona um golpe ao cobrir um código legítimo com um código apontando para outro lugar
Um adesivo colocado sobre um código de estacionamento ou pagamento legítimo altera a carga útil sem alterar a sinalização ao redor. O ataque é bem-sucedido quando o scanner confia no contexto físico e segue o destino de substituição sem verificá-lo.
Uma inspeção física faz parte da verificação de segurança porque os bytes codificados podem ser perfeitamente válidos enquanto o sinal for alterado. Procure por laminado incompatível, borda, qualidade de impressão diferente ou um quadrado que cubra em vez de alinhar com o original. A equipe deve relatar a localização por meio de um canal confiável. A digitalização repetida de um adesivo suspeito para diagnóstico pode enviar mais pessoas ao site do invasor sem estabelecer quem o instalou.
Um código QR armazena dados decodificáveis, mas as visualizações da câmera e as instruções de segurança variam de acordo com o aplicativo
A matriz não é criptografia: um decodificador pode recuperar seu texto. No entanto, os aplicativos de câmera diferem na clareza com que visualizam um destino e se o abrem automaticamente; portanto, a orientação da equipe deve descrever os controles nos dispositivos suportados.
Um decodificador pode revelar texto, mas a pessoa pode não ver tudo antes de executar uma ação. Algumas interfaces de câmera truncam URLs longos, ocultam caminhos ou enfatizam o título de uma página após o carregamento. As orientações de segurança devem ser escritas para a frota de dispositivos suportados e nunca devem prometer uma pré-visualização universal. Sempre que possível, forneça o domínio esperado em texto impresso comum ao lado do código para que os usuários tenham uma comparação independente.
O que pode ocultar: links encurtados, domínios semelhantes e redirecionamentos que não revelam nada até que a página carregue
Links curtos e cadeias de redirecionamentos tornam o primeiro endereço decodificado menos informativo, enquanto domínios semelhantes exploram verificações visuais rápidas. Uma visualização legível só ajuda quando a pessoa faz uma pausa para comparar cuidadosamente o domínio registrado.
Os encurtadores removem o contexto útil substituindo o host de destino pelo host do encurtador. Os redirecionamentos podem então passar por vários domínios antes de chegar. Essa arquitetura não é automaticamente maliciosa, mas impede que a visualização inicial confirme o site final. Um domínio semelhante mantém mais contexto, mas depende de erros de leitura rápida. Ambos os problemas são reduzidos quando o editor usa diretamente um domínio conciso e reconhecível.
Hábitos para pessoas escaneando — visualize o URL, desconfie dos encurtadores, verifique se há adesivos e nunca insira detalhes de pagamento de uma varredura sem confirmar o domínio
Antes de inserir credenciais ou detalhes de pagamento, verifique a visualização, evite encurtadores inexplicáveis, verifique se há adesivos sobrepostos e confirme o destino por meio de uma rota independente. Uma varredura QR não deve diminuir o padrão aplicado a um link enviado por e-mail.
O pagamento e o login merecem uma regra mais forte do que o conteúdo casual. Após uma verificação, compare o domínio registrado com uma declaração confiável ou navegue pelo aplicativo normal da organização. Os gerenciadores de senhas podem fornecer outro sinal quando se recusam a preencher credenciais em um host semelhante. QR é um método de entrada, não uma isenção das verificações aplicadas a links em e-mails ou mensagens.
Hábitos para pessoas que publicam — codifique um URL simples e legível em seu próprio domínio para que uma visualização tranquilize em vez de confundir
Os editores podem ajudar codificando um endereço HTTPS conciso em um domínio que o público já reconhece. ToolAcre gera o texto exato fornecido e não possui redirecionamento integrado, portanto a visualização pode mostrar esse endereço direto.
Os editores devem arquivar o destino exato e inspecionar periodicamente os sinais físicos. Um código ToolAcre direto não possui redirecionamento oculto adicionado pelo gerador e o construtor URL mostra a carga útil que está sendo codificada. Ainda assim, um destino comprometido pode tornar-se prejudicial sem alterar a matriz. Monitore o site, use HTTPS e torne o host esperado legível próximo aos códigos permanentes ou relacionados ao pagamento.
Exemplo resolvido – decodificando um código com a visualização da câmera, identificando um domínio semelhante e gerando uma alternativa limpa para o quadro de avisos do escritório
Crie dois códigos inofensivos cujos domínios diferem em um caractere e, em seguida, use as visualizações de telefone compatíveis para compará-los sem abri-los. A lição consiste na verificação visual do host exato; não se pretende que todas as câmeras apresentem avisos idênticos.
Para treinamento, gere dois códigos inofensivos cujos hosts diferem em um caractere e peça à equipe para visualizá-los em vez de abri-los. Peça aos participantes para identificarem o esquema e o domínio registado e depois revelarem a diferença. Mantenha o exercício offline ou em domínios de teste controlados. ToolAcre fornece cargas estáticas exatas, enquanto a lição é o hábito de comparação - não que uma câmera específica exiba todos os componentes URL no mesmo lugar.
Exemplo resolvido: inspecione uma visualização quando disponível e compare as strings de destino exatas
Este artigo não analisa malware móvel, abuso de lojas de aplicativos ou políticas de gerenciamento de dispositivos. Eles exigem controles específicos da plataforma e inteligência atual sobre ameaças, além da implementação do gerador e dos testes de repositório.
Malware, gerenciamento de dispositivos móveis e abuso de lojas de aplicativos exigem controles além deste gerador. Um QR pode levar a um download, mas a análise desse arquivo ou a aplicação da política de instalação estão fora do repositório. Mantenha o escopo explícito para que um exercício de visualização URL bem-sucedido não seja apresentado como uma defesa móvel abrangente. Escale códigos suspeitos por meio do processo de segurança estabelecido pela organização e das orientações atuais específicas da plataforma para dispositivos móveis afetados.
A conclusão - um código estático gerado localmente que codifica um URL legível é a metade da defesa do editor, e o QR & Barcode Toolkit produz exatamente isso
Uma carga estática direta é apenas a metade da defesa do editor. Combine URLs reconhecíveis e sinalização com reconhecimento de violação com um hábito de verificação que verifica o destino antes de qualquer ação confidencial.
A contribuição defensiva do editor é remover ambiguidades desnecessárias: destino direto, domínio controlado, host esperado visível e sinalização mantida. A contribuição do scanner é inspecionar antes de agir. Nenhum dos lados pode confiar na correção de erros ou na geração local de confiança; esses recursos preservam e criam a carga selecionada com precisão, incluindo uma carga prejudicial se o editor a fornecer deliberadamente ou por engano.