Інструменти розробника · HTML учасник
HTML escaping як перша лінія XSS захист: що відбувається без нього
· Чому це питання
Опубліковано ToolAcre · Редакція журналу
українська безпека ксіс
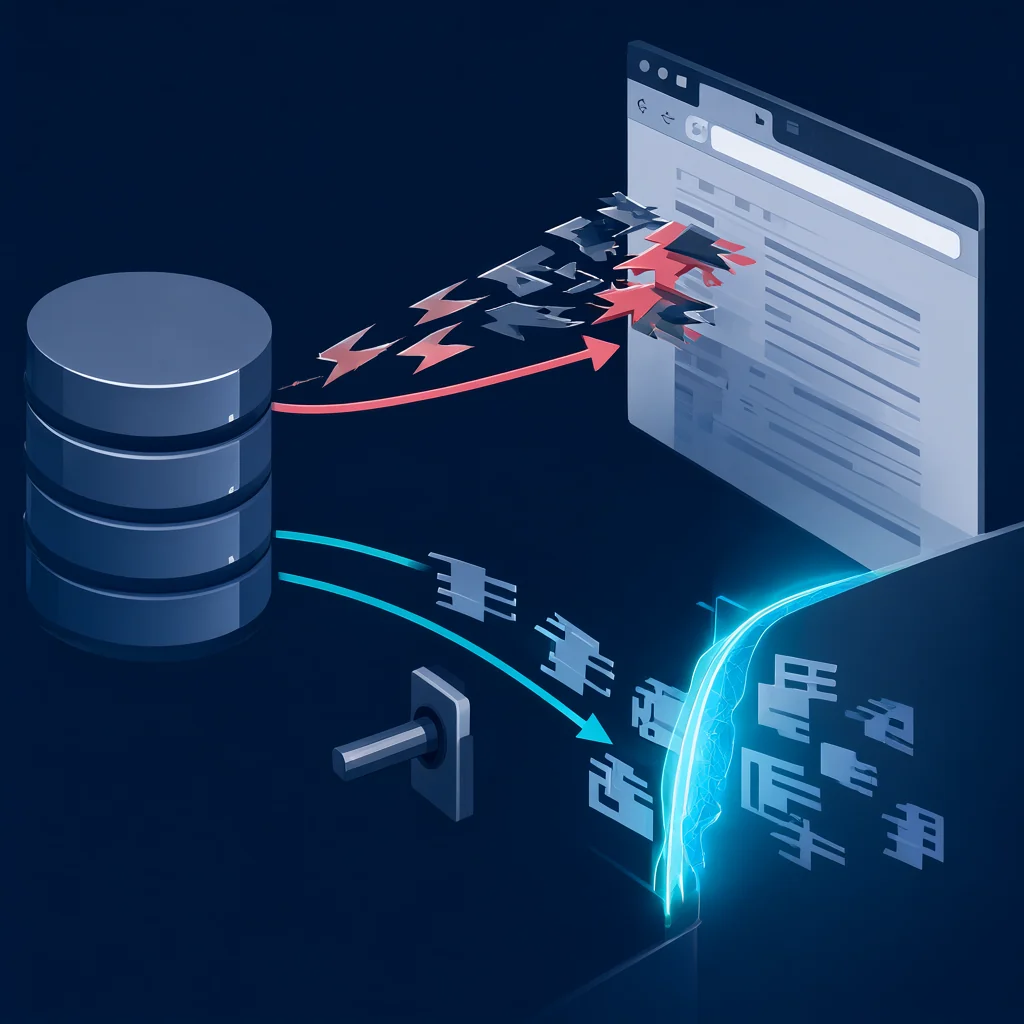
Більшість скриптів перехресного веб-сайту надходить до одного відсутній втечу. Ця пошта має назву користувача, що містить тег скрипта з бази даних на сторінку, показує саме те, де escaping зупиняється на ньому, і де переключається рамка 'safe' для захисту.
ЗбереженийXSS шлях, викликаний небезпечним HTML вихідний крайовий
ЗбереженийXSS шлях, викликаний небезпечним HTML вихідний крайовий. Зберігання тексту стає виконуваний розміток при обході шаблону і живить ім'я користувача або коментар безпосередньо в HTML. Уразливість сидить на межі виходу, не в рядку бази даних.
Щоб перевірити html escaping xss запобігання, побудувати збережений шлях xs для молодшого розробника, що надає ім'я користувача та коментарі. Збереження, викликане небезпечним при зберіганніXSS крайові виробляє html вихідний крайовий; виявити де зберігаютьсяXSS граничні докази споживають. Спостереження про збереженіXSS граничні докази належать до HTML тільки текст.
Як прочитати браузер нерозпакований текст — парсер не може розповісти ваші дані з вашого розмітки
Як прочитати нерозголошення тексту — парсер не може розповісти ваші дані з вашого розмітки. Про нас HTML Парсер не може заважати, які символи прийшли з адміністратора, і який прийшов з відвідувача. Приблизний знак починається однаковий перехід токенізатора незалежно від його походження.
Молодший повноступеневий розробник, що надає ім'я користувача та коментарі, може перевірити, як читання браузера, запис unescaped текст парсера перед збереженимXSS граничний прохід. Порівняти не можна, щоб ваші дані після того, як ви перемістили парсер, який відповідає за вашу розмітку. Цей html escaping xss запобігання результат пояснює збереженіXSS невиконані контексти.
Які зміни викопування — < стає <, парсер бачить текст, а завантаження виводиться не тільки забігу
Які зміни викопування — < стає <, парсер бачить текст, а завантаження виводиться не тільки забіг. Заміна < з < зберігає в тексті пасер. ToolAcre також ручає амперс, більш-танцю та обох лапок, тому трансформоване значення можна перевірити на очікуванні шаблону HTML вихід.
Ізолятуйте, що зміни гасіння стає в короткому збереженомуXSS обмежений зразок. Показати lt парсер бачить як джерело літрів, слідувати текстом і перевантаженням на його призначення, і ім'я API читання відображається не більше. Для html escaping xss запобігання, запустити залишається парсером.
Зароблений приклад: перезавантаження втечу і нерозпаковано — два джерела сторінок і два результати
Виконавці: Витрата коштів, що випливають, не розвантажуються — два джерела сторінок та два результати. Для <script>повідомлення("xss)</script>, мінімальний режим повертається <список>повідомлення(()"ксіс")</script>. Рендеринг, що як HTML текст відображає мітки-подібні символи, а не побудові вершини скрипта.
Треат працював прикладом корисного навантаження як обмежений експеримент. Молодший повностацький розробник, що надає ім'я користувача та коментарі, повинні зберігати втечу та неналаштувати, виконувати один збереженийXSS до зміни двох результатів. Заява про зберіганняXSS граничні докази зупиняються на цьому HTML шар.
Рамкова авто-розгортання та її втечу люки — фільтри «безпечні», сировинні виводні помічники та пропси внутрішнього стилю ХТМЛ, описані в цілому
Рамкова авто-розгортання та її втечу люки — «безпечні» фільтри, сирі виводні помічники та пропси внутрішнього стилю ХТМЛ, описані в цілому. Рамкова автозаправка цінна допомоги сировину, безпечний фільтр або внутрішня API відключити його. Такі втечу люки передають відповідальність за абонента і заслуговують вузького аудиту.
Відповідні рамки авторозгортання та з нешкідливим введенням замість матеріалу замовника. Зареєструвати свої втечі сейфом, спостерігати фільтри сирої вихідної допомоги, і підрахувати кожен навмисний збереженийXSS граничний прохід. Цей html escaping xss запобігання стека дозволяє молодшому повностацькому розробнику надавати ім'я користувача та коментарі, оцінити та внутрішній HTML стилі пропси і описувати, як правило, без здогадувань.
Ескорт необхідний, не достатній — атрибути, URL-адреси та контексти скриптів, які потребують власних правил
Ескорт необхідний, не достатній — атрибути, URL-адреси та контексти скриптів, які потребують власних правил. Еякуляція HTML Текст необхідний тільки для того, щоб змінити контекст. Р URL потрібна схема політики та кодування компонентів; JavaScript і CSS потребувати власних послідовників; SQL потрібні параметризовані запити.
Розгортання необхідно не, достатні атрибути виворіт і, і контексти скриптів потребують своєї сторони під час зберіганняXSS обмежений огляд. А молодший повностацький розробник, який надає ім'я користувача та коментарі, може визначити, чи змінено власні правила при перетворенні або векторі. Зберігайте висновок про запобігання html escaping xsXSS загальних вимог безпеки.
Що це не криється - Контент політики безпеки, DOM- на основі XSS Бібліотека sanitiser
Що це не криється - Контент політики безпеки, DOM- на основі XSS і бібліотеки санітарів. Ця дискусія не вимагає покриття DOM- на основі XSS, CSP вибір дизайну або дезінфекції. Увімкнення тексту та дезінфікування користувача-санкціонованого розмітки є чіткими контрольами з різними виходами.
Визначте, що це не перед ходомXSS межа. Заощаджуйте політику безпеки вмісту покриву як контроль, перевірте пункти коду за даними дизайну dom на основі xs, а також на карті та бібліотеки sanitiser до наступного перекладу. Це робить збереженіXSS Об'єктивні докази, що перевіряють для молодшого повностатичного розробника, що надає ім'я користувача та коментарі, які слідують html, escaping xs.
Takeaway: втечу кожен ненадійний рядок на виході — як зробити HTML Ви можете перевірити, що ваші шаблони повинні зробити
Takeaway: втечу кожен ненадійний рядок на виході — як зробити HTML Ви можете перевірити, що ваші шаблони повинні виробляти. Використовуйте утиліту як прозоре посилання для того, що п'ять-діаграма HTML escaping виглядає як. Продемонстровано вихідний крок кодування, не повний XSS рішення про захист або довіру.
Підключіть втечу, що кожен не довіряється до консервованих збереженихXSS обмежений вихід. Зберігайте рядок на виході, як вийти з одного результату, потім перевірте, де html суб'єкт втечу показує, що ви точно. Молодший повностацький розробник, що надає ім'я користувача та коментарі, тепер можна переглянути втечу форму виглядає як вузька html escaping xs. Практичне рішення за цією статтею є специфічним: Більшість сценаріїв сайту приходить до одного відсутній втечу. Ця пошта має назву користувача, що містить тег скрипта з бази даних на сторінку, показує саме те, де escaping зупиняється на ньому, і де переключається рамка 'safe' для захисту. Дія зчитувача однаково бетон: посилання на HTML суб'єкт втечу та продемонструвати ескопування обліково-тагового навантаження, тому читач може порівняти його з вихідним шаблоном.