Текстові та повсякденні інструменти · QR & Barcode Toolkit
QR-код фішинг (зображення): який код може сховатися і як перевірити
· Чому це питання
Опубліковано ToolAcre · Редакція журналу
qr-код безпека введення
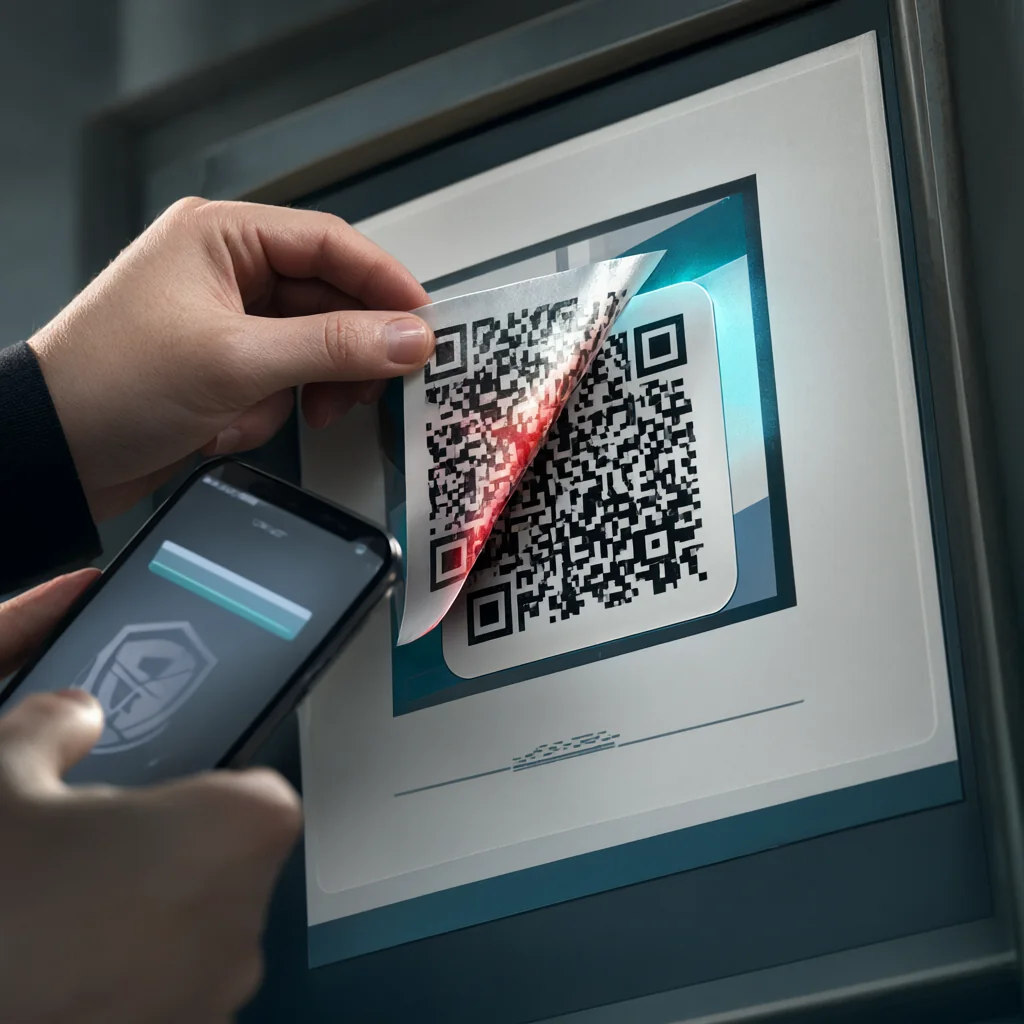
Передбачає, як працює наклейка-в-коді та підроблені камери, що QR-код може і не може спричинити, і як читати призначення перед відкриттям — корисний як для сканерів, так і для видавців.
Пристрої для тягару — як працює scam, що охоплює законний код з пунктом в іншому місці
Пристрої, розміщені на законній парковці або платіжному коді, зміни платіжного навантаження без зміни зовнішнього входу. Напад досягається, коли сканер довіряє фізичний контекст і перемістить пункт заміни без перевірки.
Фізична перевірка є частиною перевірки безпеки, оскільки закодовані байти можуть бути ідеально дійсними, коли запис був змінений. Дивитися на незрівняний ламінат, край, різна якість друку або квадрат, який охоплює замість вирівнюючих з оригінальним. Персонал повинен повідомити про розташування через перевірений канал. Повторно сканування підозрілого липка для діагностики може надсилати більше людей на сайт атаки, не встановлюючи, які його встановили.
QR-код зберігає декодовані дані, але перегляд відеокамери та запити безпеки в залежності від програми
Матриця не є шифруванням: декодер може відновити його текст. Однак, застосунки камери відрізняються тим, як чітко вони переглядають призначення і чи вони автоматично відкривають, тому керівництво персоналу повинна описати контрольні елементи на підтримуваних пристроях.
Якщо ви не бачите, то людина не може бачити всіх його перед дією. Деякі інтерфейси камери виконують довгі URL-адреси, приховують доріжки або підкреслюють назву сторінки після завантаження. Настанова безпеки повинна бути написана для підтримуваного пристрою флоту і ніколи не обіцяє універсальний перегляд. Де можливо, забезпечте очікуваний домен в звичайному друкованому тексті, який знаходиться на коді, тому користувачі мають самостійне порівняння.
Що це може захопити — скорочені посилання, виглядають як домени і перенаправлення, які не відображають нічого до завантаження сторінок
Короткі посилання та ланцюжки перенаправлення роблять першу декодовану адресу менш інформативною, при цьому зовнішні домени використовують швидкі візуальні перевірки. Читальний перегляд допомагає тільки при ретельному порівнянні зареєстрованого домену.
Скорочення вилучення корисного контексту, замінивши заміський хост з хостом брелока. Перенаправлення може переходити через кілька доменів перед посадкою. Ця архітектура не є автоматично шкідливою, але вона запобігає початковому перегляду з підтвердженням кінцевого сайту. Цей домен зберігає більше контексту, але не відповідає швидкому похибці читання. Якими проблемами є використання концесусу, визнаного домену безпосередньо.
Хати для сканування людей — переглядайте URL, не довірити брелоків, перевірити на палички, і ніколи не вводити реквізити оплати з сканування без підтвердження домену
Перед тим як вводити облікові дані або реквізити оплати, перевірте попередній перегляд, не допускайте непередбачених шорти, перевірте перекриття стікерів і підтвердіть пункт призначення через самостійний маршрут. QR сканування не повинен знизити стандарт, який наноситься на електронну посилання.
Заслуговують на конфіденційність, ніж випадковий контент. Після сканування, порівняти зареєстрований домен з довіреною заявою або навігацією через нормальну заявку організації. Менеджери паролів можуть надати інший сигнал, коли вони відмовляються заповнити облікові дані на сайті. QR – метод введення, не звільняється від перевірок, які застосовуються для посилань в електронній пошті або повідомленнях.
Хати для публікації людей — закодувати звичайну, читабельну URL на власний домен, так що за допомогою попереднього перегляду, а не конфузів
Видавці можуть допомогти за допомогою кодування лаконічного HTTPS зареєструватися на домені, а також дізнатися більше про те, що він не знає. ToolAcre генерує точний текст, який поставляється і не має вбудованого переадресації, тому попередній перегляд може показати, що пряма адреса.
Видавці повинні архівувати точний пункт призначення та періодично перевіряти фізичні ознаки. Безпосередня ToolAcre код не має прихованого перенаправлення, доданого генератором, і URL конструктор показує кодування навантаження, що кодується. На жаль, не можна зашкодити, не змінюючи матрицю. Моніторинг сайту, використання HTTPS і зробити очікуваний читаний хокейний читаний наступний для постійних або платіжних кодів.
У роботі приклад — декодування коду з попереднім переглядом камери, розмітка зовнішнього домену, і створення чистої альтернативи для поштової скриньки
Створіть два нешкідливі коди, домени яких відрізняються одним характером, потім використовуйте підтримувані перегляди телефонів, щоб порівняти їх без відкриття. Урок візуальна перевірка точного хосту, не є заявою, що кожна камера представляє ідентичні попередження.
Для навчання генеруйте два нешкідливі коди, які хостами відрізняються один характер і мають попередній перегляд персоналу, а не відкривати їх. Задайте учасників, щоб визначити схему та зареєстрований домен, потім розкрийте різницю. Зберігати в автономному режимі або на контрольованих доменах. ToolAcre точне завантаження статичних перевантажень, в той час як урок є звичкою порівняння - не те, що конкретна камера буде відображатися кожен URL компонент в тому ж місці.
Удосконалено приклад: перевірте попередній перегляд при наявності та порівняння точних рядків призначення
У статті не проаналізовано мобільне програмне забезпечення, програмне забезпечення для зловживання або політики управління пристроєм. Для тих, хто вимагає специфічних систем управління та поточного загрози, за рахунок впровадження та репозиторійних випробувань генератора.
Утилізація та використання додатків, що керують шкідливими програмами, вимагають контролю за цим генератором. QR може призвести до завантаження, але знеболюючи цей файл або закріплюючи політику встановлення за межами репозиторій. Зберігати сферу, щоб успішно URL-Попередня програма не представлена як комплексна мобільність. Ескалатуйте підозрі коди через установлений процес безпеки організації та поточну платформу для постраждалих мобільних пристроїв.
Виграш — локально сформований статичний код, який зашифрує прочитабельний URL – це половина захисту видавця, а також інструментарій QR & Barcode
Півдійне статичне навантаження – це лише половина видавництва. Визначені URL-адреси та знаки з функцією сканування з відключенням, яка перевіряє призначення перед будь-яким чутливим дією.
Торговий внесок видавця полягає в тому, щоб видалити непотрібну неоднозначність: прямий пункт призначення, контрольований домен, видимий очікуваний хост і підтримується знак. Внесок сканера є обов'язковим до виконання. Не можна повторювати виправлення помилок або локальне покоління для довіри, зберігаючи і створювати вибрані навантаження, включаючи шкідливі, якщо видавець подає його навмисно або помилково.