Text- und Alltagstools · Passwortgenerator
So funktionieren Diceware-Passphrasen: fünf Würfel, 7.776 Wörter, jeweils 12.9 bits
· Wie es funktioniert
Passwörter Passphrasen Kryptographie
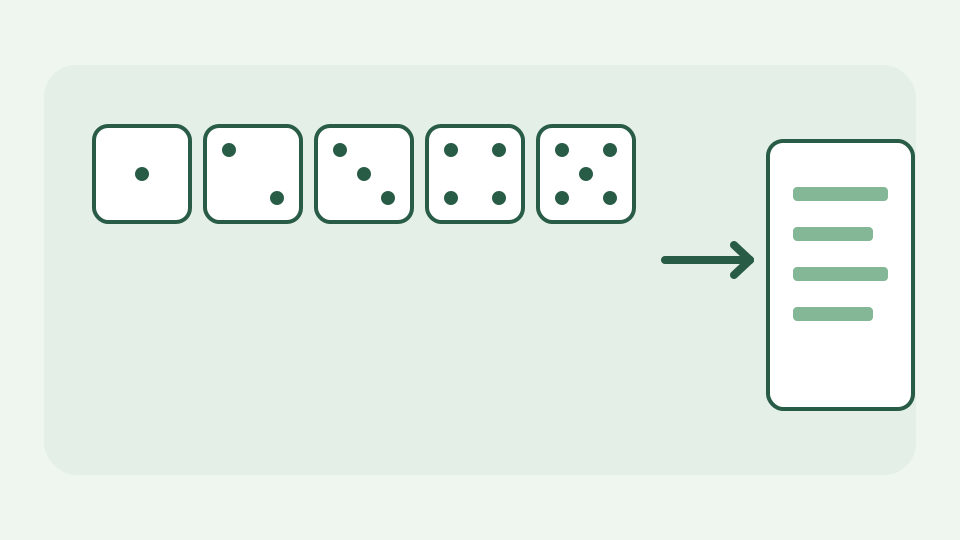
Erklärt die Diceware-Methode – fünf Würfel werfen, eines von 7.776 Wörtern nachschlagen, wiederholen – und warum jedes Wort eine feste, berechenbare Stärke hinzufügt, unabhängig davon, welches Wort auftaucht.
Das Passwort auf der Haftnotiz – warum einprägsam und stark sich normalerweise in entgegengesetzte Richtungen ziehen und wie Diceware das Problem löst
Ein Haftnotiz-Passwort ist unter anderem deshalb einprägsam, weil sein Besitzer es selbst gewählt hat. Diese Wahl ist genau das, was ein Angreifer vorhersagt. Eine Passphrase im Diceware-Stil wählt stattdessen zufällig gewöhnliche Wörter aus einer festen Liste aus. Es kann einfacher zu tippen und einzustudieren sein als eine kurze Symbolfolge und bezieht seine Stärke aus der Anzahl unabhängiger Möglichkeiten. „Einprägsam“ bedeutet nicht, dass Sie die zufällig ausgewählten Wörter neu anordnen oder ersetzen dürfen, bis die Phrase persönlich klingt.
Fünf Würfel, ein Wort – wie 6⁵ = 7.776 Ergebnisse einer nummerierten Wortliste zugeordnet werden
Fünf faire sechsseitige Würfel haben 6×6×6×6×6 = 7.776 geordnete Ergebnisse. Eine traditionelle nummerierte Diceware-Liste ordnet jedes fünfstellige Würfelergebnis einem Wort zu, sodass ein Wurf wie 12345 das Wort an diesem Eintrag auswählt – kein Wort, das dem Benutzer gefällt. Wiederholen Sie den Fünf-Rollen-Vorgang für jedes weitere Wort. Eine EFF-Liste derselben Größe kann auch durch eine sichere computergenerierte Ganzzahl statt durch physische Würfel indiziert werden; Die Indexierungsmethode unterscheidet sich, während die Anzahl gleich wahrscheinlicher Ergebnisse gleich bleibt.
Warum jedes Wort gleich viel wert ist – etwa 12.9 bits pro Wort, egal ob „Zebra“ oder „das“, weil die Wahl einheitlich war
Wenn jedes der 7.776 Wörter bei einer unabhängigen Ziehung gleich wahrscheinlich ist, beträgt die Unsicherheit pro Wort log₂(7.776) ≈ 12.925 bits. „Zebra“ hat nicht mehr Entropie als „das“, wenn beide einheitlich gewählt werden; Wenn eine Person das eine dem anderen vorzieht, ändert sich die Verteilung. Der Generator von ToolAcre wählt Wörter mit Ersetzung aus, was bedeutet, dass ein wiederholtes Wort möglich ist und nicht weggeschnitten werden sollte, nur weil es seltsam aussieht. Die kryptografische Random-Source-Implementierung vermeidet Modulo-Bias, indem sie Draws außerhalb des Bereichs ablehnt.
Wörter hinzufügen – wie sechs Wörter ungefähr 77 bits erreichen und was jedes zusätzliche Wort bringt
Sechs unabhängige Wörter in der langen Liste haben 7.776⁶ mögliche Sequenzen und etwa 6×12.925 = 77.55 bits des idealen Suchraums. Fünf Wörter bieten etwa 64.62 bits, während ein zusätzliches siebtes Wort weitere 12.925 hinzufügt. Dies ist kein Versprechen, dass ein Onlinedienst nicht durch Phishing oder Malware angegriffen werden kann; Es handelt sich um eine Arithmetik für ein Offline-Schätzmodell mit bekannter Liste und einheitlicher Auswahl. Eine wiederverwendete Passphrase kann fehlschlagen, wenn ein Dienst verletzt wird, unabhängig davon, wie viele Bits sie bei der Generierung hatte.
Würfel versus Browser – wie ein kryptografischer Zufallszahlengenerator physische Würfel ersetzt, ohne die Mathematik zu ändern
ToolAcre fordert Sie nicht auf, physische Würfel zu werfen. Sein secureRandomInt ruft Browser-Web-Crypto-Bytes ab und verwendet Ablehnungsstichproben, um einen gleichmäßig verteilten Wortindex auszuwählen; Math.random ist kein Fallback. Die Berechnung setzt immer noch ein ehrliches Gerät, einen Browser und eine Quelldatei für die Wortliste voraus. Ein Computer, auf dem bösartige Erweiterungen ausgeführt werden, oder eine manipulierte Zwischenablage können ein generiertes Geheimnis preisgeben, selbst wenn die Website keinen Server hat, der es empfängt. Die eigenen Seiten des Passwortgenerators schließen Werbe- und Analyseskripte von Drittanbietern aus, da der generierte Wert ein Berechtigungsnachweis im DOM ist.
Ausgearbeitetes Beispiel – Generieren einer Passphrase mit sechs Wörtern und manuelle Berechnung ihrer Entropie anhand der Wortlistengröße
Kopieren Sie für ein Beispiel mit sechs Wörtern nicht einen Satz, den jemand anderes in einem Artikel gedruckt hat: Er wäre bereits öffentlich. Klicken Sie stattdessen auf „Sechs Wörter aus der 7.776 Einträge umfassenden EFF-Langliste generieren“. Unabhängig von der jeweiligen Ausgabe lautet die ideale Entropieberechnung log₂(7.776⁶) ≈ 77.55 bits. Überprüfen Sie die auf der Benutzeroberfläche angezeigte Schätzung und speichern Sie die neue Phrase in einem seriösen Passwort-Manager. Wenn Sie darauf bestehen, dass ein bestimmtes Wort erscheint, schrumpft die Liste der möglichen Ausgaben und die Berechnung muss sich ändern.
Was dies nicht abdeckt – die Wahl Ihrer eigenen Wörter, was gegen die Einheitlichkeitsannahme verstößt, und standortspezifische Passwortregeln
Dieses Modell gilt nicht für Wörter, die Sie selbst ausgewählt haben, ein Zitat, an das Sie sich erinnern können, oder eine Liste, die durch den Ausschluss schwieriger Wörter gekürzt wurde, es sei denn, Sie berechnen deren Größe neu. Websitespezifische Höchstlängen, Ratenbeschränkungen, Schwachstellen bei der Kontowiederherstellung oder das Risiko, Geheimnisse in ein Gerät einzugeben, dem Sie nicht vertrauen, werden nicht außer Kraft gesetzt. Eine zufällige Phrase ist kein Ersatz für die Multi-Faktor-Authentifizierung oder einen Passwort-Manager, der für jedes Konto ein anderes Geheimnis generiert.
Das Fazit: Der Passwortgenerator wendet die Diceware-Methode mit den EFF-Wortlisten und einem kryptografischen Generator an, vollständig in Ihrem Browser
Fünf Würfel kodieren einen einheitlich gewählten Listenindex; Ein sicherer Browsergenerator kann denselben Index ohne physische Würfel auswählen. Der Passwortgenerator implementiert diese Wahl lokal mit EFF-Wortlisten und Web Crypto. Der nächste nützliche Schritt besteht nicht darin, sich die Formel zu merken, sondern darin, eine neue Passphrase zu erstellen, die Schätzung zu überprüfen und das exakte Ergebnis niemals für ein anderes Konto wiederzuverwenden.