文字及日常工具·密碼產生器
骰子軟體密碼的工作原理:五個骰子,7,776 個單字,每個 12.9 bits
· 工作原理
密碼 密碼短語 密碼學
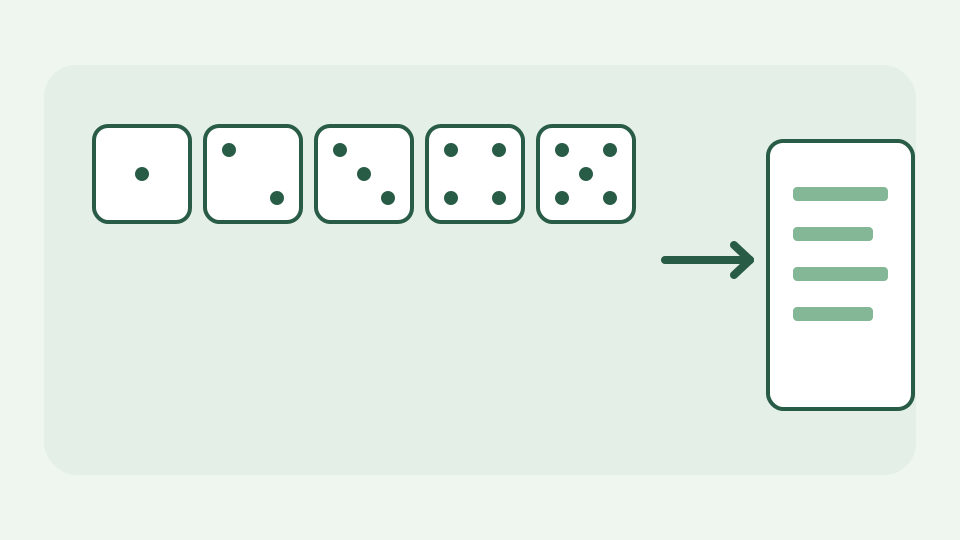
解釋了骰子軟體的方法——擲五個骰子,查找 7,776 個單字中的一個,然後重複——以及為什麼無論出現哪個單詞,每個單字都會增加固定的、可計算的強度。
便利貼上的密碼——為什麼令人難忘和強大的密碼通常會朝相反的方向發展,以及骰子軟體如何解決它
便利貼密碼之所以容易記住,部分原因是它的所有者選擇了它;這個選擇正是攻擊者所預測的。 Diceware 風格的密碼短語會從固定清單中隨機選擇普通單字。它比短串符號更容易輸入和排練,同時從獨立可能性的數量中獲得其力量。 「令人難忘」並不意味著您可以重新排列或替換隨機選擇的單字,直到該短語聽起來很個人化。
五个骰子,一个单词 — 6⁵ = 7,776 个结果如何映射到编号的单词列表
五個公平的六面骰有 6×6×6×6×6 = 7,776 個有序結果。傳統的編號 Diceware 清單將每個五位數的骰子結果對應到一個單詞,因此像 12345 這樣的擲骰會選擇該條目中的單詞,而不是使用者喜歡的單字。對每個額外的單字重複五卷過程。相同大小的 EFF 清單也可以透過安全的電腦產生的整數而不是實體骰子來索引;索引方法不同,但同等可能結果的計數保持不變。
為什麼每個單字的價值相同——每個單字大約 12.9 位,無論是“zebra”還是“the”,因為選擇是統一的
如果 7,776 个单词中的每一个在独立抽签中出现的可能性相同,则每个单词的不确定性为 log2(7,776) ≈ 12.925 位。當兩者被統一選擇時,「Zebra」的熵並不比「the」多;一個人優先選擇其中一個會改變分佈。 ToolAcre 的生成器選擇帶有替換的單詞,這意味著重複的單詞是可能的,並且不應僅僅因為它看起來奇怪而將其編輯掉。加密隨機源實現透過拒絕超出範圍的抽取來避免模偏差。
添加单词 — 六个单词如何大致达到 77 bits 以及每个额外单词可以购买什么
六個獨立的長列表單字有 7,776⁶ 可能的序列和大約 6×12.925 = 77.55 bits 的理想搜尋空間。五個單字提供了 64.62 bits,而額外的第七個單字又增加了 12.925。這並不是承諾線上服務不會受到網路釣魚或惡意軟體的攻擊;而是承諾。它是具有已知清單和統一選擇的離線猜測模型的算術。當一項服務被破壞時,無論產生時有多少位,重複使用的密碼都可能會失敗。
骰子與瀏覽器-加密隨機數產生器如何在不改變數學原理的情況下取代實體骰子
ToolAcre 不会要求您掷物理骰子。其 secureRandomInt 取得瀏覽器 Web Crypto 位元組並使用拒絕取樣來選擇均勻分佈的單字索引; Math.random 不是後備方案。計算仍然假設單字清單有一個誠實的設備、瀏覽器和原始檔案。即使網站沒有伺服器接收產生的秘密,運行惡意擴充或受損剪貼簿的電腦也可能會暴露生成的秘密。密碼產生器自己的頁面不包括第三方廣告和分析腳本,因為產生的值是 DOM 中的憑證。
工作範例 - 產生一個六字密碼短語並根據單字列表大小手動計算其熵
對於六個單字的範例,請勿複製其他人在文章中列印的短語:它已經是公開的。相反,請按從 7,776 個條目的 EFF 長列表中產生 6 個單字。無論特定的輸出為何,理想的熵計算都是 log2(7,776⁶) ≈ 77.55 bits。檢查使用者介面顯示的估計並將新短語保存在信譽良好的密碼管理器中。如果您堅持要出現一個特定單詞,則可能的輸出清單會縮小,並且必須更改計算。
這不包括什麼 - 選擇您自己的單詞,這打破了一致性假設和特定於網站的密碼規則
此模型不適用於您自己選擇的單字、您可以記住的引文或透過排除困難單字而縮短的列表,除非您重新計算其大小。它不會覆蓋特定於網站的最大長度、速率限制、帳戶恢復漏洞或將機密輸入您不信任的設備的風險。隨機短語不能取代多因素身份驗證或為每個帳戶產生不同秘密的密碼管理器。
重點 — 密碼產生器將骰子軟體方法與 EFF 單字清單和密碼產生器完全在您的瀏覽器中應用
五個骰子編碼一個統一選擇的清單索引;安全的瀏覽器產生器可以選擇相同的索引,而無需物理骰子。密碼產生器在本機上使用 EFF 單字清單和 Web Crypto 實現此選擇。下一個有用的步驟不是記住公式:而是建立一個新的密碼,檢查估計值,並且永遠不要在另一個帳戶上重複使用該精確結果。