Strumenti di testo e di uso quotidiano · Generatore di password
Come funzionano le passphrase diceware: cinque dadi, 7,776 parole, 12.9 bits ciascuno
· Come funziona
password passphrase crittografia
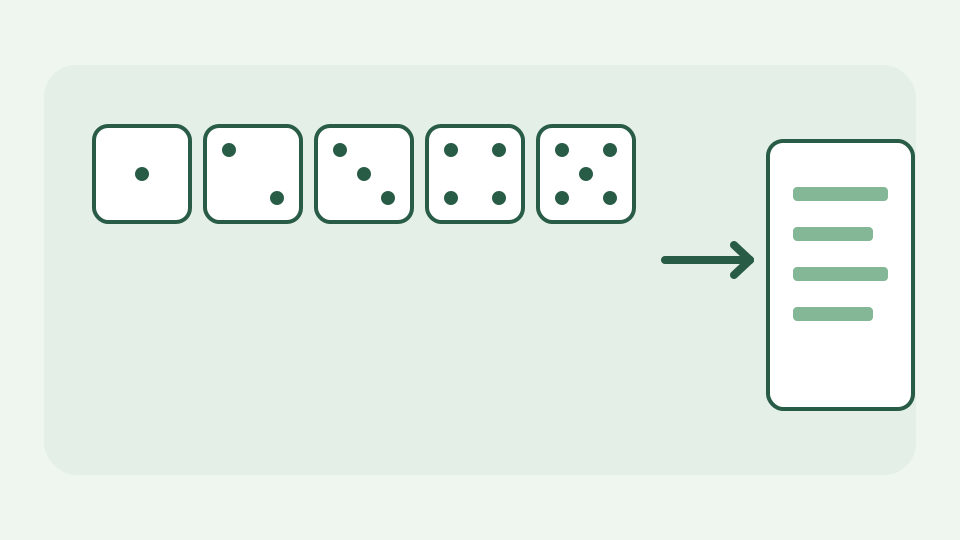
Spiega il metodo diceware (lancia cinque dadi, cerca una delle parole 7,776, ripeti) e perché ogni parola aggiunge una quantità fissa e calcolabile di forza indipendentemente da quale parola sia emersa.
La password sulla nota adesiva: perché memorabile e forte di solito tirano in direzioni opposte e come il diceware lo risolve
Una password adesiva è memorabile in parte perché è stata scelta dal suo proprietario; quella scelta è esattamente ciò che prevede un utente malintenzionato. Una passphrase in stile Diceware sceglie invece parole ordinarie a caso da un elenco fisso. Può essere più semplice da scrivere e provare rispetto a una breve stringa di simboli, mentre trae la sua forza dal numero di possibilità indipendenti. "Memorabile" non significa che puoi riorganizzare o sostituire le parole scelte a caso finché la frase non suona personale.
Cinque dadi, una parola: come i risultati 6⁵ = 7,776 vengono mappati su un elenco di parole numerate
Cinque dadi equilibrati a sei facce hanno 6×6×6×6×6 = 7,776 risultati ordinati. Un tradizionale elenco Diceware numerato associa ogni risultato di dado a cinque cifre a una parola, quindi un tiro come 12345 seleziona la parola in quella voce, non una parola che piace all'utente. Ripeti il processo dei cinque rotoli per ogni parola aggiuntiva. Un elenco EFF della stessa dimensione può anche essere indicizzato da un numero intero sicuro generato dal computer anziché da dadi fisici; il metodo di indicizzazione è diverso mentre il conteggio dei risultati ugualmente probabili rimane lo stesso.
Perché ogni parola vale lo stesso: circa 12.9 bits per parola, che sia "zebra" o "la", perché la scelta è stata uniforme
Se ciascuna delle parole 7,776 ha la stessa probabilità in un'estrazione indipendente, l'incertezza per parola è log₂(7,776) ≈ 12.925 bits. “Zebra” non ha più entropia di “il” quando entrambi vengono scelti in modo uniforme; una persona che sceglie preferenzialmente l'uno rispetto all'altro cambia la distribuzione. Il generatore di ToolAcre seleziona le parole con sostituzione, il che significa che una parola ripetuta è possibile e non dovrebbe essere modificata semplicemente perché sembra strana. L'implementazione crittografica di origine casuale evita la distorsione del modulo rifiutando le estrazioni fuori intervallo.
Aggiunta di parole: come sei parole raggiungono all'incirca 77 bits e cosa comporta ogni parola in più
Sei parole indipendenti di un lungo elenco hanno 7,776⁶ sequenze possibili e circa 6×12.925 = 77.55 bits di spazio di ricerca ideale. Cinque parole offrono circa 64.62 bits, mentre una settima parola in più ne aggiunge un'altra 12.925. Questa non è una promessa che un servizio online non possa essere attaccato da phishing o malware; è aritmetico per un modello di ipotesi offline con un elenco noto e una selezione uniforme. Una passphrase riutilizzata può fallire quando un servizio viene violato, indipendentemente dal numero di bit che aveva al momento della generazione.
Dadi contro un browser: come un generatore di numeri casuali crittografici sostituisce i dadi fisici senza modificare i calcoli
ToolAcre non ti chiede di lanciare dadi fisici. Il suo secureRandomInt ottiene i byte Web Crypto del browser e utilizza il campionamento del rifiuto per selezionare un indice di parole distribuito uniformemente; Math.random non è un fallback. Il calcolo presuppone comunque un dispositivo, un browser e un file sorgente onesti per l'elenco di parole. Un computer che esegue estensioni dannose o appunti compromessi può esporre un segreto generato anche quando il sito Web non ha server che lo ricevono. Le pagine del generatore di password escludono script pubblicitari e di analisi di terze parti perché il valore generato è una credenziale in DOM.
Esempio pratico: generazione di una passphrase di sei parole e calcolo manuale della sua entropia in base alla dimensione dell'elenco di parole
Per un esempio di sei parole, non copiare una frase stampata da qualcun altro in un articolo: sarebbe già pubblica. Premi invece Genera sei parole dalla lunga lista 7,776-voce EFF. Indipendentemente dal particolare output, il calcolo dell'entropia ideale è log₂(7,776⁶) ≈ 77.55 bits. Controlla la stima visualizzata dall'interfaccia utente e salva la nuova frase in un gestore di password affidabile. Se insisti affinché appaia una parola specifica, l'elenco dei possibili risultati si restringe e il calcolo deve cambiare.
Ciò che questo non copre: la scelta delle tue parole, che infrange il presupposto dell'uniformità, e le regole della password specifiche del sito
Questo modello non si applica alle parole scelte da te, a una citazione che ricordi o a un elenco abbreviato escludendo parole difficili a meno che non ne ricalcoli le dimensioni. Non prevale sulla lunghezza massima specifica del sito web, sui limiti di velocità, sulle vulnerabilità di recupero dell'account o sul rischio di inserire segreti in un dispositivo di cui non ti fidi. Una frase casuale non sostituisce l'autenticazione a più fattori o un gestore di password che genera un segreto diverso per account.
Conclusione: il generatore di password applica il metodo diceware con le liste di parole EFF e un generatore crittografico, interamente nel tuo browser
Cinque dadi codificano un indice di lista scelto uniformemente; un generatore di browser sicuro può scegliere lo stesso indice senza dadi fisici. Il generatore di password implementa questa scelta con elenchi di parole EFF e Web Crypto localmente. Il prossimo passo utile non è memorizzare la formula: creare una nuova passphrase, controllare la stima e non riutilizzare mai quel risultato esatto su un altro account.