Văn bản & công cụ hàng ngày · Trình tạo mật khẩu
Cách hoạt động của cụm mật khẩu xúc xắc: năm viên xúc xắc, 7,776 từ, 12.9 bits mỗi từ
· Cách thức hoạt động
mật khẩu cụm mật khẩu mật mã
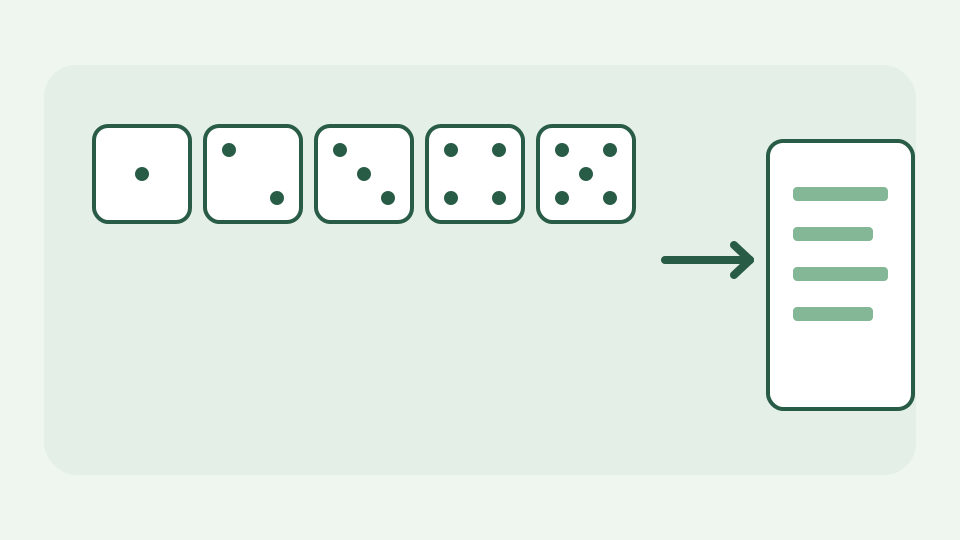
Giải thích phương pháp xúc xắc — tung năm viên xúc xắc, tra cứu một trong 7,776 từ, lặp lại — và tại sao mỗi từ lại thêm một lượng sức mạnh cố định, có thể tính toán được bất kể từ nào xuất hiện.
Mật khẩu trên tờ giấy ghi nhớ - tại sao đáng nhớ và mạnh mẽ thường có hướng ngược nhau và cách giải quyết nó
Mật khẩu ghi chú dễ nhớ một phần vì chủ nhân của nó đã chọn nó; sự lựa chọn đó chính xác là những gì kẻ tấn công dự đoán. Thay vào đó, cụm mật khẩu kiểu Diceware chọn các từ thông thường một cách ngẫu nhiên từ một danh sách cố định. Nó có thể dễ dàng gõ và luyện tập hơn một chuỗi ký hiệu ngắn trong khi phát huy được sức mạnh của nó từ số lượng các khả năng độc lập. “Đáng nhớ” không có nghĩa là bạn có thể sắp xếp lại hoặc thay thế các từ được chọn ngẫu nhiên cho đến khi cụm từ đó nghe có vẻ cá nhân.
Năm viên xúc xắc, một từ — cách 6⁵ = 7,776 kết quả ánh xạ vào danh sách từ được đánh số
Năm viên xúc xắc sáu mặt công bằng có 6×6×6×6×6 = 7,776 kết quả được sắp xếp. Danh sách Xúc xắc được đánh số truyền thống sẽ ánh xạ mỗi kết quả xúc xắc có năm chữ số thành một từ, do đó, một lần tung xúc xắc chẳng hạn như 12345 sẽ chọn từ ở mục nhập đó—không phải từ mà người dùng thích. Lặp lại quá trình cuộn năm cuộn cho mỗi từ bổ sung. Danh sách EFF có cùng kích thước cũng có thể được lập chỉ mục bằng số nguyên an toàn do máy tính tạo ra thay vì xúc xắc vật lý; phương pháp lập chỉ mục khác nhau trong khi số lượng các kết quả có khả năng xảy ra như nhau vẫn giữ nguyên.
Tại sao mọi từ đều có giá trị như nhau — khoảng 12.9 bits mỗi từ, cho dù đó là 'ngựa vằn' hay 'the', vì lựa chọn giống nhau
Nếu mọi từ trong số 7,776 đều có khả năng xảy ra như nhau trong một lần rút thăm độc lập thì độ không chắc chắn của mỗi từ là log₂(7,776) ≈ 12.925 bits. “Zebra” không có nhiều entropy hơn “the” khi cả hai đều được chọn giống nhau; một người ưu tiên chọn cái này hơn cái kia sẽ thay đổi sự phân phối. Trình tạo của ToolAcre chọn các từ có thể thay thế, nghĩa là một từ có thể lặp lại và không nên chỉnh sửa chỉ vì nó trông kỳ quặc. Việc triển khai nguồn ngẫu nhiên bằng mật mã sẽ tránh được sai lệch modulo bằng cách từ chối các lần rút ngoài phạm vi.
Thêm từ — sáu từ đạt tới khoảng 77 bits như thế nào và mỗi từ bổ sung sẽ mua được gì
Sáu từ trong danh sách dài độc lập có 7,776⁶ các chuỗi có thể có và khoảng 6×12.925 = 77.55 bits không gian tìm kiếm lý tưởng. Năm từ cung cấp khoảng 64.62 bits, trong khi từ thứ bảy bổ sung thêm một 12.925 khác. Đây không phải là lời hứa rằng dịch vụ trực tuyến không thể bị tấn công bởi lừa đảo hoặc phần mềm độc hại; nó là số học cho một mô hình đoán ngoại tuyến với một danh sách đã biết và lựa chọn thống nhất. Cụm mật khẩu được sử dụng lại có thể không thành công khi một dịch vụ bị vi phạm bất kể nó có bao nhiêu bit khi được tạo.
Xúc xắc so với trình duyệt - cách trình tạo số ngẫu nhiên bằng mật mã thay thế xúc xắc vật lý mà không thay đổi phép toán
ToolAcre không yêu cầu bạn tung xúc xắc vật lý. SecureRandomInt của nó lấy byte Web Crypto của trình duyệt và sử dụng lấy mẫu từ chối để chọn chỉ mục từ được phân phối đồng đều; Math.random không phải là dự phòng. Việc tính toán vẫn giả định một thiết bị, trình duyệt và tệp nguồn trung thực cho danh sách từ. Máy tính chạy tiện ích mở rộng độc hại hoặc bảng nhớ tạm bị xâm phạm có thể tiết lộ bí mật được tạo ngay cả khi trang web không có máy chủ nhận nó. Các trang riêng của Trình tạo mật khẩu loại trừ tập lệnh phân tích và quảng cáo của bên thứ ba vì giá trị được tạo là thông tin xác thực trong DOM.
Ví dụ đã hoạt động - tạo cụm mật khẩu sáu từ và tính toán entropy của nó bằng tay từ kích thước danh sách từ
Đối với ví dụ sáu từ, đừng sao chép cụm từ mà người khác đã in trong một bài báo: nó đã được công khai rồi. Thay vào đó, hãy nhấn Tạo sáu từ từ danh sách dài 7,776 mục EFF. Bất kể đầu ra cụ thể là bao nhiêu, phép tính entropy lý tưởng là log₂(7,776⁶) ≈ 77.55 bits. Kiểm tra ước tính được hiển thị của giao diện người dùng và lưu cụm từ mới vào trình quản lý mật khẩu uy tín. Nếu bạn nhất quyết yêu cầu một từ cụ thể xuất hiện, danh sách các kết quả đầu ra có thể sẽ bị thu hẹp và phép tính phải thay đổi.
Điều này không bao gồm những gì - việc chọn từ của riêng bạn, điều này phá vỡ giả định về tính đồng nhất và các quy tắc mật khẩu dành riêng cho trang web
Mô hình này không áp dụng cho những từ bạn tự chọn, một câu trích dẫn bạn có thể nhớ hoặc một danh sách được rút ngắn bằng cách loại trừ những từ khó trừ khi bạn tính toán lại kích thước của nó. Nó không ghi đè độ dài tối đa dành riêng cho trang web, giới hạn tốc độ, lỗ hổng khôi phục tài khoản hoặc nguy cơ nhập bí mật vào thiết bị mà bạn không tin cậy. Một cụm từ ngẫu nhiên không thể thay thế cho xác thực đa yếu tố hoặc trình quản lý mật khẩu tạo ra một bí mật khác nhau cho mỗi tài khoản.
Bài học rút ra — Trình tạo mật khẩu áp dụng phương pháp phần mềm xúc xắc với danh sách từ EFF và trình tạo mật mã, hoàn toàn trong trình duyệt của bạn
Năm viên xúc xắc mã hóa một chỉ mục danh sách được chọn thống nhất; một trình tạo trình duyệt an toàn có thể chọn cùng một chỉ mục mà không cần xúc xắc vật lý. Trình tạo mật khẩu triển khai lựa chọn đó với EFF danh sách từ và Web Crypto cục bộ. Bước hữu ích tiếp theo không phải là ghi nhớ công thức: mà là tạo cụm mật khẩu mới, kiểm tra ước tính và không bao giờ sử dụng lại kết quả chính xác đó trên tài khoản khác.