개발자 도구 · HTML 엔터티 이스케이퍼
innerHTML 없이 HTML 엔터티 디코딩: 조회 테이블 디코더 작동 방식
· 작동 원리
에 의해 ToolAcre · 편집 리뷰
HTML 보안 인코딩
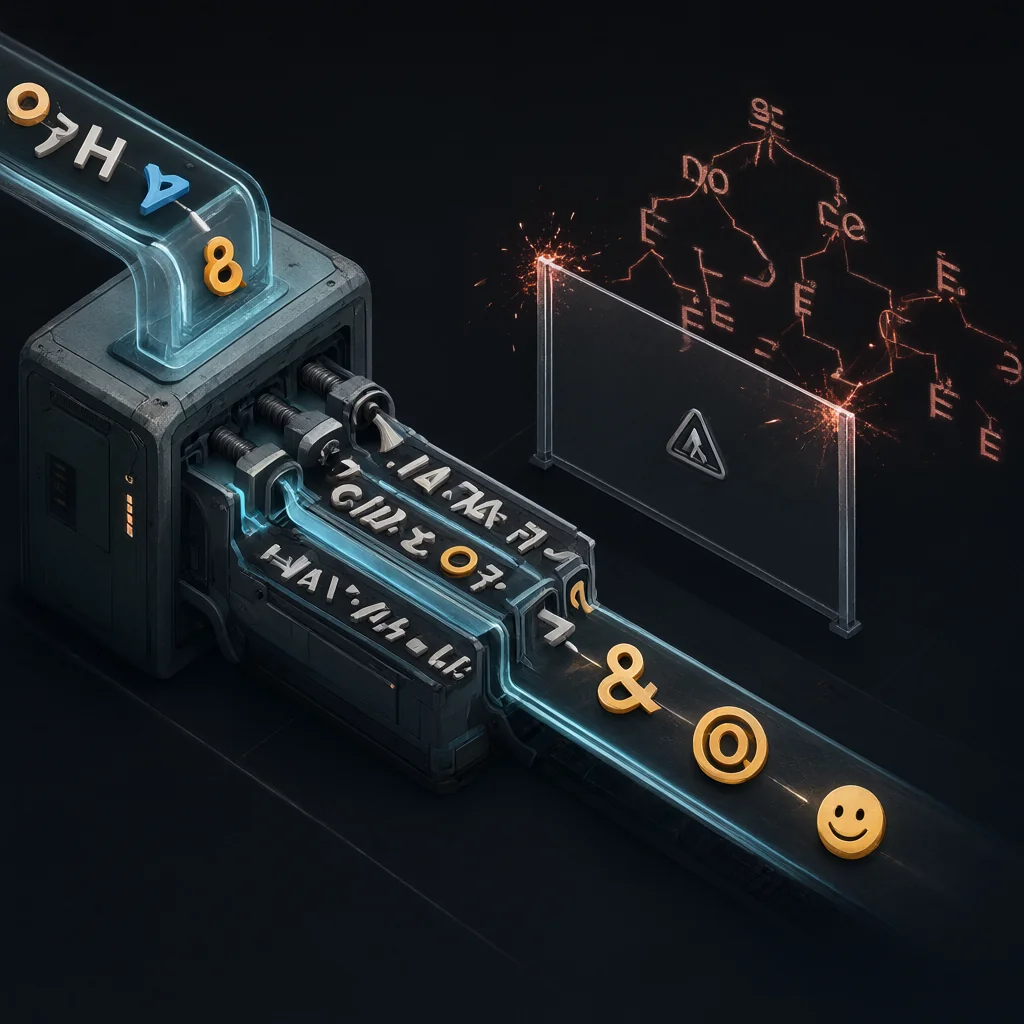
innerHTML에 할당하여 엔터티를 디코딩하는 인기 있는 트릭은 HTML 파서를 통해 입력을 실행하는데, 이는 정확히 사용자가 원하지 않는 것입니다. 이 게시물에서는 보다 안전한 테이블 기반 접근 방식과 명명된 십진수 및 16진수 참조를 처리하는 방법을 설명합니다.
<img onerror>를 실행한 디코더 — '그냥 디코드'가 스크립트 실행이 된 구체적인 사례
제품정보 element.innerHTML 팟캐스트 & 또한 파즈 HTML. 가치와 같은 <img src=x onerror=...> 요소 및 이벤트 핸들러 속성을 만들 수 있습니다. 목표가 문자 참조를 디코딩 할 때, 과거 유지 HTML- 대신 데이터와 같은 텍스트는 DOM 나무.
innerHTML이 실제로 문자열로 수행하는 작업 — 엔터티 교체뿐만 아니라 구문 분석, 요소 생성 및 이벤트 핸들러 속성
innerHTML은 HTML 파서를 호출합니다. 태그는 노드가 되고 속성은 브라우저 의미를 획득하며 나중에 textContent 읽기는 결과에서 마크업을 제거합니다. 리터럴 입력으로 유지하려는 <strong> 태그는 텍스트 서식으로 사라질 수 있습니다. 분리된 요소는 일반적인 안전을 보장하지 않습니다. 코드는 종종 해당 하위 트리를 다시 삽입하거나 결과 HTML을 다른 곳에서 사용합니다. 신뢰할 수 없는 입력을 표시해야 하는 경우 textContent를 할당하고 의도적으로 HTML 렌더링을 선택한 경우에만 삭제하세요.
조회 테이블 접근 방식 — &name;, &#NNN;에 대한 정규 표현식 및 &#xHHH; 및 이름에서 문자까지의 매핑
ToolAcre’s decoder는 형식의 참조를 찾을 수 있는 경계표 표현을 사용합니다 &name;, { 또는 {. Named 참고는 amp, lt, gt, 인용 및 일반적인 타이포그래피를 포함하여 실제적인 표에서 위로 보입니다. 알 수없는 이름은 추측보다 오히려 쓰여져서 왼쪽. 이 접근법은 요소가 없으며 전화하지 않습니다 HTML parser; 그것은 단순히 문자열에 인식된 substrings를 대체합니다. 테이블은 deliberately subset, 전혀 없습니다 HTML 문자 참조.
숫자 참조 처리 — 10진수 및 16진수 코드 포인트를 구문 분석하고 이를 아스트랄 문자를 포함한 문자열로 변환합니다.
숫자 참조의 경우 &# 뒤의 10진수 또는 &#x 뒤의 16진수를 구문 분석한 다음 String.fromCodePoint를 사용하여 숫자 코드 포인트를 문자로 변환합니다. 0x1F600과 같은 아스트랄 값은 인쇄 가능한 두 개의 독립적인 문자가 아닌 이모티콘을 생성합니다. 또한 구현에서는 브라우저와 마찬가지로 역사적인 Windows-1252 제어 범위 값을 매핑합니다. 0이면 서로게이트 코드 포인트와 U+10FFFF 이상의 값이 대체 문자가 됩니다. 이러한 명시적인 오류 처리는 잘못된 숫자가 디코더와 충돌하는 것을 방지합니다.
작업 예: 믹스 문자열을 디코딩 &, © 의 😀 — 각 경기는 테이블 또는 숫자에서 해결
리터 입력을 해독 &, © · 😀: 지정된 테이블을 통해 첫 번째 참조 맵 &, 소수 169 ©, hex 1F600이 😀된다. 견적 요청 <img onerror="alert(1)"> 그 외에 디코더는 정규 문자열 문자로 태그 조회 순서가 반환됩니다. 이미지를 만들거나 이벤트를 실행하지 않습니다. 실제 페이지에 결과를 나중에 입력하면, 디코딩 문자열을 복용하고 다시 할당하는 것보다 안전한 텍스트 싱크를 사용합니다 innerHTML.
테이블 접근 방식이 수행하지 않는 작업 — 의도적으로 구현하지 않는 한 세미콜론 없는 레거시 참조 및 파서 오류 복구 문제
조회 접근 방식은 HTML 파서의 레거시 세미콜론 없는 복구 규칙을 의도적으로 재현하지 않습니다. 세미콜론 없이 복사하면 그대로 유지될 수 있습니다. 고정된 명명된 테이블은 또한 2,000개가 넘는 HTML5 명명된 참조 중 많은 부분을 생략합니다. 이러한 제한은 예측 가능한 작은 디코더에 대한 정직한 절충안입니다. 명시적으로 종료된 참조만 허용하면 앰퍼샌드가 포함된 임의의 산문을 마크업으로 처리하는 것을 피할 수 있습니다. 전체 브라우저 호환성이 필수적인 경우 도구의 문서화된 지원 이름을 확인하세요.
여기서 다루지 않는 내용 — 렌더링하려는 HTML을 삭제하는 것은 다른 문제입니다.
참조 디코딩은 표시용 HTML을 삭제하지 않습니다. 디코딩된 텍스트에 <script> 시퀀스가 포함된 경우 나중에 애플리케이션의 다른 부분에서 이를 마크업으로 삽입하면 여전히 위험합니다. HTML 속성, JavaScript 문자열 및 URL과 같은 컨텍스트에는 각각 고유한 출력 인코딩 및 정책이 필요합니다. ToolAcre는 텍스트를 반환합니다. 미래의 안전하지 않은 싱크대를 안전하게 만들 수는 없습니다.
요약: 입력을 데이터로 처리 — HTML 엔터티 이스케이퍼가 HTML 파서가 아닌 조회 테이블을 사용하여 디코딩하여 입력이 텍스트로 유지되는 방법
입력을 데이터로 처리합니다. HTML 엔터티 이스케이퍼는 innerHTML 트릭이 아닌 테이블 및 코드 포인트 산술을 사용하여 디코딩하므로 마크업 모양의 페이로드는 도구 내에서 비활성 문자로 유지됩니다. 세 가지 참조를 시도한 다음 디코딩된 텍스트와 다음 사용 방법을 모두 검사합니다. HTML로 다시 분석하면 안전 경계가 손실됩니다.